Pemilik Wi-Fi melihat situs mana yang dihubungi ponsel Anda, bukan apa yang Anda lakukan di sana
Siapa pun yang mengelola router bisa melihat nama domain yang dihubungi ponsel Anda (reddit.com, youtube.com, tiktok.com), waktu setiap koneksi, berapa lama koneksi berlangsung, dan berapa byte data yang dipindahkan. Hal ini berlaku untuk aplikasi sama seperti untuk browser, karena aplikasi menghubungi domain dengan cara yang sama seperti browser.
Apa yang bisa mereka lihat tergantung pada router. Router rumah biasanya menampilkan daftar perangkat dengan nama, model, dan alamat MAC ponsel, ditambah log dasar. Perangkat di kantor dan hotel sering menambahkan laporan lalu lintas per perangkat yang dikelompokkan menurut situs atau kategori aplikasi.
Pada situs langka yang masih memakai HTTP biasa, pemilik bisa membaca semuanya: halaman yang persis dibuka, kata-kata dalam formulir, dan isi layar. Hampir semua situs yang diakses ponsel Anda di 2026 memakai HTTPS, jadi kasus ini sekarang jarang terjadi.
| Item | Terlihat oleh pemilik Wi-Fi? | Alasannya |
|---|---|---|
| Nama domain (youtube.com, reddit.com) | Ya | Pencarian DNS dan catatan koneksi melewati router |
| Halaman dan artikel yang persis dibuka | Tidak, jika memakai HTTPS | Alamat halaman dikirim di dalam koneksi terenkripsi |
| Kata kunci pencarian | Tidak, jika memakai HTTPS | Hanya domain mesin pencari yang terlihat |
| Kata sandi, nomor kartu, data formulir | Tidak, jika memakai HTTPS | Dienkripsi antara ponsel Anda dan situs |
| Pesan di aplikasi dengan enkripsi end-to-end | Tidak | Dienkripsi di ponsel sebelum dikirim keluar |
| Waktu koneksi dan lama sesi | Ya | Router mencatat waktu untuk setiap perangkat |
| Data yang dipakai per perangkat | Ya | Router menghitung jumlah byte untuk setiap perangkat yang terhubung |
| Nama ponsel, model, alamat MAC | Biasanya | Ditampilkan di daftar perangkat pada router |
| Semuanya, termasuk isi halaman | Ya, pada HTTP biasa | Sama sekali tanpa enkripsi |
Kata kunci pencarian Anda tetap privat, tetapi situs yang Anda klik tidak
Pemilik Wi-Fi bisa melihat bahwa ponsel Anda mengunjungi google.com atau duckduckgo.com, tetapi tidak bisa melihat apa yang Anda ketik, karena halaman pencarian dikirim lewat HTTPS. Kata pencarian Anda menjadi bagian dari permintaan yang terenkripsi.
Celahnya ada pada ketukan berikutnya. Begitu Anda membuka sebuah hasil pencarian, ponsel Anda mencari domain situs itu lalu terhubung ke sana, dan kedua langkah ini terlihat oleh router. Daftar domain yang dikunjungi pada pukul 23.42 sering kali sudah cukup menggambarkan apa yang Anda lakukan, tanpa perlu kata pencariannya.
Hal yang sama berlaku untuk pencarian di dalam aplikasi. Pencarian di YouTube atau Reddit tetap berada dalam sesi terenkripsi; router hanya melihat youtube.com atau reddit.com.
begitu Anda mengeklik tautan yang membawa Anda keluar dari mesin pencari (misalnya situs yang muncul di hasil pencarian), pemilik WiFi dapat melihat bahwa Anda mengunjungi situs tersebut.
Blog Proton VPN, internet-history-wifi
DNS adalah cara pemilik melihat domain, dan Anda bisa memeriksanya dalam satu menit
Sebagian besar informasi yang diketahui pemilik Wi-Fi berasal dari DNS: setiap kali ponsel Anda ingin membuka reddit.com, ponsel meminta alamatnya ke server DNS. Pada jaringan biasa, server itu adalah router itu sendiri atau server yang dipilih pemilik jaringan. Permintaan ini berupa teks biasa dan mudah dicatat.
Tes kebocoran Teal VPN di tealvpn.com/ip-leak-test menunjukkan server DNS mana yang menjawab permintaan dari ponsel Anda dan IP publik yang terlihat oleh situs web. Anda tidak perlu masuk akun, dan tes ini bisa dipakai dengan VPN apa pun atau tanpa VPN. Sebagai pembanding, dnsleaktest.com menjalankan pemeriksaan serupa.
Meskipun DNS terenkripsi sudah diaktifkan di ponsel, paket pertama dari koneksi HTTPS masih membawa nama host situs dalam bentuk terbuka, sehingga pemilik yang teliti tetap bisa mendaftar domain yang dikunjungi. DNS terenkripsi mempersempit apa yang terlihat, tetapi tidak menutupnya sepenuhnya.
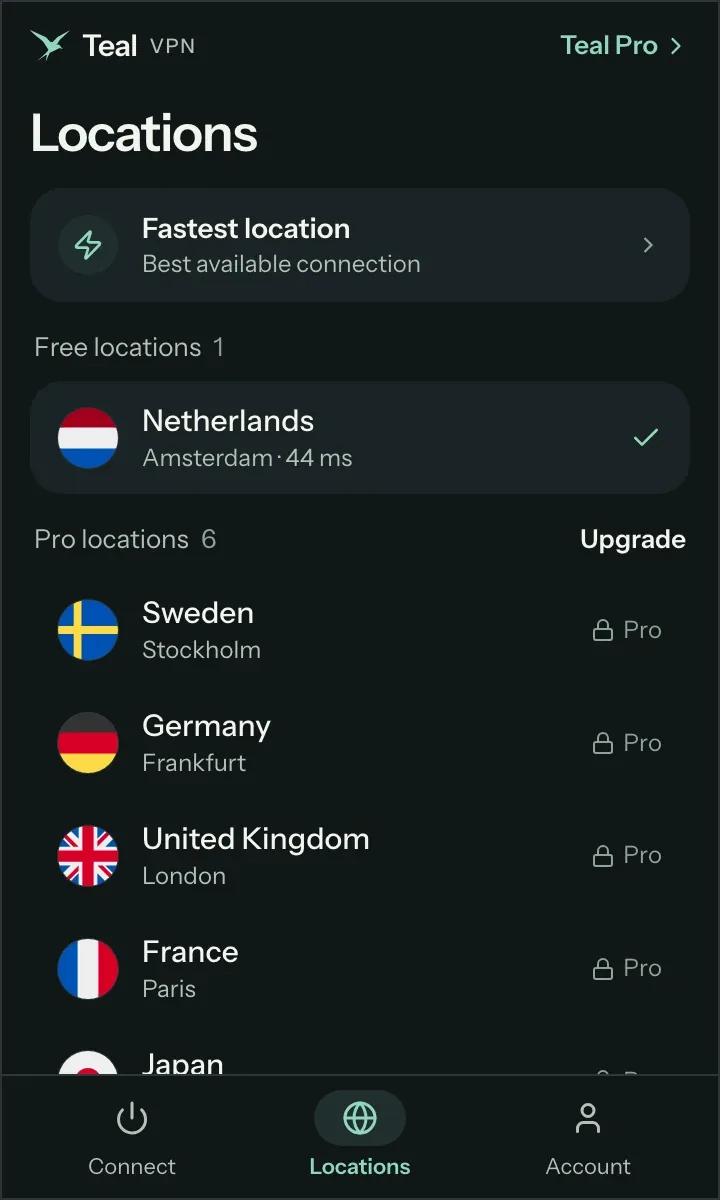
Buka tes kebocoran di Wi-Fi yang ingin Anda periksa
Di ponsel Anda yang terhubung ke jaringan tersebut, buka tealvpn.com/ip-leak-test dan tunggu hingga bagian DNS terisi.
Baca baris DNS
Jika server DNS yang tampil berupa alamat pribadi seperti 192.168.x.x, atau milik penyedia internet jaringan tersebut, berarti router yang menjawab permintaan pencarian Anda dan pemiliknya bisa melihat setiap domain yang Anda buka.
Aktifkan VPN lalu muat ulang
Saat VPN terhubung, server DNS dan IP publik seharusnya sama-sama berubah menjadi milik VPN. Jika server DNS lama masih muncul, berarti VPN bocor dan pemilik jaringan masih bisa melihat domain yang Anda kunjungi.
Mode penyamaran dan menghapus riwayat tidak mengubah apa pun di router
Mode incognito, tab pribadi, dan menghapus riwayat hanya memengaruhi salinan yang tersimpan di ponsel Anda. Log router adalah catatan terpisah yang ditulis saat lalu lintas data melewatinya, dan hanya admin router yang bisa menghapusnya.
Broadlinc, penyedia internet yang menulis salah satu halaman tentang topik ini, menjelaskannya dengan baik: menghapus riwayat sama seperti menghapus folder Terkirim. Pesannya sudah sampai.
Mode incognito tetap berguna untuk satu hal: login dan cookie tidak tertinggal untuk orang berikutnya yang meminjam ponsel Anda. Ini fitur perangkat, bukan fitur jaringan.
Wi-Fi kafe, hotel, dan bandara mencatat lebih banyak dan mungkin menjual datanya
Jaringan publik paling mungkin mencatat dan memanfaatkan aktivitas penjelajahan Anda. Banyak yang memakai gateway masuk yang meminta email atau nomor kamar, sehingga daftar domain terkait dengan orang yang nyata, bukan dengan ponsel tanpa nama.
Panduan Proton VPN menyebutkan bahwa banyak operator Wi-Fi publik menjual data ini kepada perusahaan iklan dan analitik, dan bahwa halaman ketentuan panjang yang Anda setujui saat masuk biasanya memberi mereka izin untuk melakukannya.
Risiko kedua adalah Anda tidak tahu siapa yang mengelola router. Jaringan dengan nama kafe bisa jadi milik kafe itu, atau milik orang di meja sebelah yang membuat jaringan tiruan. Keduanya bisa melihat daftar domain yang sama.
- Sebelum masuk: apakah halaman portal meminta email, nomor telepon, atau nomor kamar?
- Apakah nama jaringannya sama persis dengan yang tertulis di papan kafe, bukan yang mirip?
- Apakah sambung otomatis Wi-Fi aktif? Matikan agar ponsel tidak tersambung lagi tanpa Anda sadari.
- Bisakah Anda memakai data seluler untuk bagian yang sensitif? Operator seluler Anda bisa melihatnya, tetapi kafe tidak.
- Apakah tes kebocoran menunjukkan server DNS milik VPN setelah Anda terhubung?
Orang tua, pemberi kerja, dan sekolah melihat daftar yang sama, dengan alat yang lebih lengkap
Orang tua yang memiliki router bisa melihat domain dan waktu akses yang sama seperti pemilik Wi-Fi lainnya, dan router serta aplikasi kontrol orang tua menampilkan daftar itu sebagai laporan rapi per perangkat lengkap dengan kotak pencarian.
Jaringan kantor atau sekolah biasanya lebih jauh lagi: gateway yang mencatat setiap domain per akun pengguna, menyimpan log selama berbulan-bulan, dan kadang memasang sertifikat pada perangkat yang dikelola agar bisa membaca isi lalu lintas HTTPS. Cara sertifikat itu hanya berfungsi pada perangkat yang dikelola organisasi, bukan pada ponsel pribadi yang sekadar tersambung ke Wi-Fi.
Pada ponsel pribadi di jaringan seperti itu, yang realistis terlihat adalah daftar domain, waktu akses, dan jumlah data. Periksa kebijakan penggunaan yang wajar; biasanya di sana tertulis dengan jelas apa saja yang disimpan.
Operator seluler, situs yang Anda kunjungi, dan router yang diretas juga bisa melihat ke mana Anda pergi
Pemilik Wi-Fi adalah salah satu dari beberapa pihak yang bisa melihat aktivitas browsing Anda, dan sebagian dari mereka melihat lebih banyak. Tabel di bawah ini berlaku per Oktober 2026.
Pengguna biasa lain di Wi-Fi yang sama tidak termasuk dalam daftar ini. Seperti dijelaskan Proton VPN, koneksi tiap ponsel ke router terpisah, sehingga orang di meja sebelah tidak bisa membaca lalu lintas data Anda kecuali ia mengendalikan router atau jaringannya diatur dengan buruk.
| Siapa | Yang bisa mereka lihat | Apakah VPN mengubahnya? |
|---|---|---|
| Pemilik atau admin Wi-Fi | Domain, waktu, jumlah data yang dipakai, detail perangkat; seluruh isi pada HTTP biasa | Ya: mereka hanya melihat satu aliran terenkripsi menuju server VPN |
| ISP rumah atau operator seluler Anda | Domain, waktu, jumlah data yang dipakai, dari jaringan apa pun yang Anda gunakan melalui mereka | Ya: tetap satu aliran data terenkripsi yang sama |
| Orang yang telah mengambil alih router | Semua yang dilihat pemilik Wi-Fi, ditambah kemampuan mengubah halaman HTTP biasa | Ya untuk membaca; HTTPS sudah mencegah sebagian besar pengubahan data |
| Situs web dan aplikasi yang Anda gunakan | Semua yang Anda lakukan di dalamnya, terkait dengan akun Anda | Tidak: VPN hanya mengubah alamat IP yang mereka lihat |
| Penyedia VPN | Domain dan waktu akses, bukan lagi dilihat oleh pemilik Wi-Fi | Tergantung kebijakan pencatatannya; Teal VPN tidak menyimpan log penjelajahan |
| Orang lain di Wi-Fi yang sama | Tidak ada, pada jaringan yang dikonfigurasi secara normal | Tidak diperlukan |
VPN memindahkan visibilitas dari pemilik Wi-Fi ke penyedia VPN
Saat VPN aktif, router hanya melihat satu koneksi terenkripsi ke satu server dan tidak ada yang lain: tidak ada domain, tidak ada pencarian DNS, tidak ada waktu kunjungan per situs. Kini penyedia VPN-lah yang bisa melihat hal-hal tersebut, jadi kebijakan log mereka lebih penting daripada kebijakan pemilik Wi-Fi.
Teal VPN, dibuat oleh Fxolio LLC, memiliki paket Free (500 MB per hari, 2 perangkat, cukup dengan email untuk mendaftar) dan paket Pro, dengan aplikasi untuk Android, Android TV, Windows, Mac, Linux, dan Chromebook, serta ekstensi Chrome, Edge, dan Firefox. Per 27 Oktober 2026, Pro seharga $7,99 per bulan, $24 untuk enam bulan, atau $36 per tahun, dengan masa garansi uang kembali 30 hari, server di 14 negara, dan tanpa log penjelajahan. Setiap koneksi memakai Teal Secure, yang menyamarkan lalu lintas VPN agar terlihat seperti HTTPS biasa; di jaringan yang membatasi VPN, aplikasi mencoba jalur lain secara otomatis saat satu jalur ditutup. Tidak ada VPN yang dijamin bisa terhubung di semua jaringan.
Menurut kami, kebanyakan orang terlalu khawatir soal kata pencarian, yang sebenarnya sudah aman, dan kurang memperhatikan daftar domain beserta stempel waktunya, yaitu hal yang memang dihilangkan VPN dari pandangan router. Kami belum menguji aplikasi Teal VPN di iOS; halaman uji kebocoran bisa dibuka di browser ponsel mana pun.
Yang juga membantu
- Tetap gunakan situs HTTPS; ikon gembok berarti halaman dan formulir terenkripsi
- Gunakan data seluler untuk keperluan yang sensitif
- Matikan sambung otomatis Wi-Fi
- Aktifkan DNS terenkripsi di pengaturan jaringan ponsel
Yang tidak membantu
- Tab incognito atau tab pribadi
- Menghapus riwayat atau cookie di ponsel
- Mengubah nama ponsel di pengaturan Wi-Fi
- Memercayai jaringan hanya karena namanya terlihat resmi
Pasang aplikasi dan masuk
Di Android, pasang Teal VPN dari Google Play. Teal Free hanya meminta alamat email.
Sambungkan sekali, lalu periksa
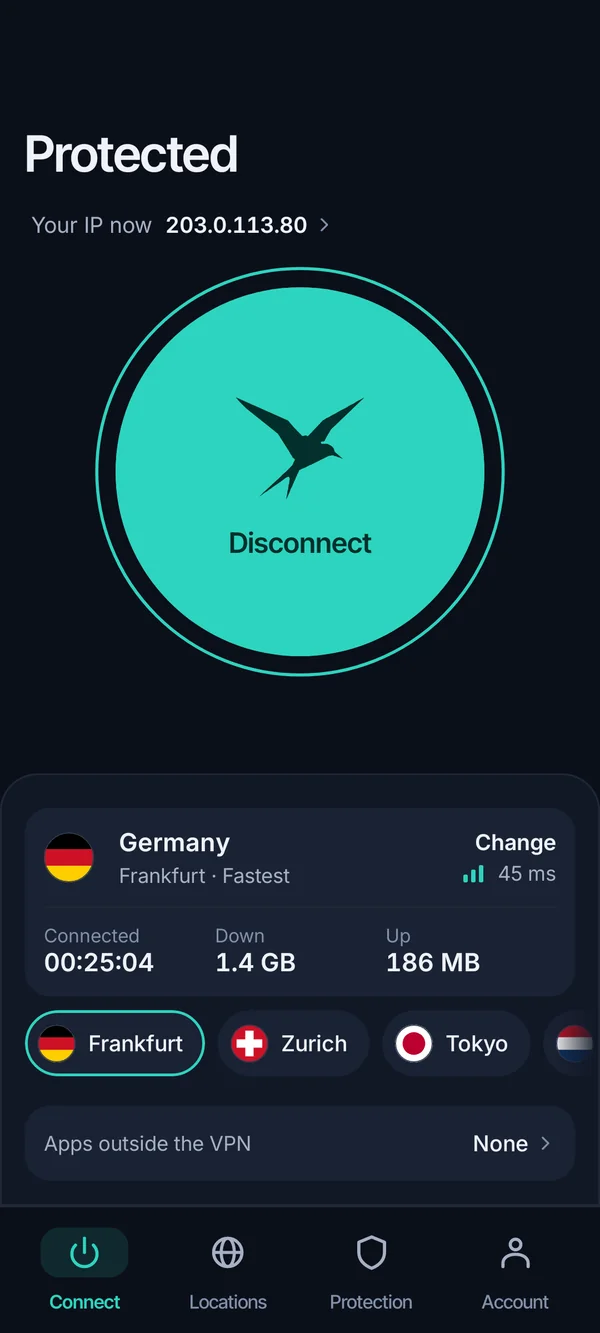
Ketuk sambungkan, lalu buka tealvpn.com/ip-leak-test. IP publik dan server DNS yang tampil seharusnya milik Teal VPN, bukan milik router atau ISP.
Biarkan tetap aktif selama sesi berlangsung
Router mencatat setiap menit saat VPN mati. Sambungkan kembali sebelum membuka sesuatu yang ingin Anda jaga tetap pribadi.
Baca lebih lanjut
Referensi
- Proton VPN: Bisakah seseorang melihat riwayat internet saya jika kami memakai WiFi yang sama?
- Surfshark: Bisakah pemilik Wi-Fi melihat situs yang Anda kunjungi di ponsel?
- Broadlinc: Bisakah pemilik WiFi melihat situs yang saya kunjungi dalam mode incognito?
Butuh bantuan dengan Teal VPN? Hubungi dukungan.
Pertanyaan
Bisakah pemilik Wi-Fi melihat situs yang saya kunjungi di ponsel?
Bisa, yaitu nama domain, waktu Anda mengunjunginya, dan jumlah data yang berpindah. Di situs HTTPS, mereka tidak dapat melihat halaman, kata pencarian, kata sandi, atau pesan.
Bisakah pemilik Wi-Fi melihat riwayat pencarian saya?
Kata yang Anda cari tidak terlihat, karena dikirim melalui koneksi terenkripsi milik mesin pencari. Namun, mereka bisa melihat bahwa Anda memakai mesin pencari tersebut dan semua situs yang Anda buka sesudahnya.
Bisakah pemilik Wi-Fi melihat riwayat saya yang sudah dihapus?
Menghapus riwayat di ponsel tidak memengaruhi log router, yang dicatat saat lalu lintas data melewatinya. Hanya admin router yang dapat menghapus log tersebut.
Apakah mode penyamaran membuat pemilik Wi-Fi tidak bisa melihat situs yang saya kunjungi?
Tidak. Mode penyamaran hanya mencegah riwayat, cookie, dan data login tersimpan di ponsel Anda. Router tetap mencatat domain dan waktu aksesnya.
Apakah orang lain bisa melihat aktivitas ponsel saya lewat Wi-Fi jika mereka hanya berada di jaringan yang sama?
Biasanya tidak. Koneksi tiap ponsel ke router terpisah, jadi pengguna lain tidak bisa membaca lalu lintas data Anda kecuali mereka mengendalikan router atau telah merusak jaringan tersebut.
Apakah VPN membuat pemilik Wi-Fi tidak bisa melihat situs yang saya buka?
Ya, selama VPN tersambung dan tidak membocorkan DNS. Router hanya melihat satu aliran data terenkripsi menuju server VPN. Periksa dengan uji kebocoran Teal VPN di tealvpn.com/ip-leak-test.
Apakah pemilik Wi-Fi bisa melihat apa yang saya lakukan di aplikasi?
Mereka melihat domain yang dihubungi aplikasi (misalnya tiktok.com) dan jumlah data yang dipakai, bukan isinya, karena aplikasi populer mengenkripsi lalu lintas datanya.