Der WLAN-Besitzer sieht, mit welchen Seiten dein Handy Kontakt aufnimmt, aber nicht, was du dort machst
Wer den Router kontrolliert, kann die Domainnamen sehen, mit denen sich Ihr Handy verbindet (reddit.com, youtube.com, tiktok.com), dazu die Uhrzeit jeder Verbindung, ihre Dauer und die Menge der übertragenen Bytes. Das gilt für Apps genauso wie für den Browser, denn eine App kontaktiert eine Domain auf die gleiche Weise wie ein Browser.
Was genau sichtbar ist, hängt vom Router ab. Ein Heimrouter zeigt meist eine Geräteliste mit Name, Modell und MAC-Adresse des Handys sowie ein einfaches Protokoll. Geräte in Büros und Hotels liefern oft zusätzlich Datenverkehrsberichte pro Gerät, gruppiert nach Website oder App-Kategorie.
Bei der seltenen Website, die noch einfaches HTTP nutzt, kann der Besitzer alles mitlesen: die genaue Seite, die Eingaben in einem Formular, die Inhalte auf dem Bildschirm. Fast jede Website, die Ihr Handy 2026 aufruft, nutzt HTTPS. Dieser Fall ist heute also die Ausnahme.
| Element | Für den WLAN-Besitzer sichtbar? | Warum |
|---|---|---|
| Domainnamen (youtube.com, reddit.com) | Ja | DNS-Abfragen und Verbindungsdaten laufen über den Router |
| Genaue Seiten und Artikel | Nein, bei HTTPS | Der Seitenpfad wird innerhalb der verschlüsselten Verbindung übertragen |
| Suchbegriffe | Nein, bei HTTPS | Sichtbar ist nur die Domain der Suchmaschine |
| Passwörter, Kartennummern, Formulardaten | Nein, bei HTTPS | Verschlüsselt zwischen deinem Smartphone und der Website |
| Nachrichten in Apps mit Ende-zu-Ende-Verschlüsselung | Nein | Auf dem Smartphone verschlüsselt, bevor sie es verlassen |
| Verbindungszeiten und Sitzungsdauer | Ja | Der Router speichert Zeitstempel für jedes Gerät |
| Datenverbrauch pro Gerät | Ja | Router zählen die Bytes für jedes verbundene Gerät |
| Name des Handys, Modell, MAC-Adresse | In der Regel | Wird in der Geräteliste des Routers angezeigt |
| Alles, auch der Inhalt der Seiten | Ja, bei reinem HTTP | Überhaupt keine Verschlüsselung |
Deine Suchbegriffe bleiben privat, die Seite, die du anklickst, jedoch nicht
Der Besitzer eines WLANs kann sehen, dass Ihr Handy google.com oder duckduckgo.com aufgerufen hat, aber nicht, was Sie eingegeben haben, weil die Suchseite über HTTPS geladen wird. Die Suchanfrage ist Teil der verschlüsselten Anfrage.
Die Lücke ist der nächste Tipp. Sobald du ein Ergebnis öffnest, fragt dein Handy die Domain der Website ab und verbindet sich mit ihr, und beide Schritte sind für den Router sichtbar. Eine Liste der Domains, die um 23:42 Uhr besucht wurden, verrät oft schon genug, auch ohne die Suchbegriffe.
Dasselbe gilt für die Suche in Apps. Eine Suche in YouTube oder Reddit läuft in einer verschlüsselten Sitzung ab; der Router sieht nur youtube.com oder reddit.com.
Sobald du tatsächlich auf einen Link klickst, der dich von der Suchmaschine wegführt (etwa auf eine Website aus den Suchergebnissen), kann die Person, der das WLAN gehört, sehen, dass du diese Website besucht hast.
Proton VPN blog, internet-history-wifi
Über DNS sieht der Besitzer die Domains, und du kannst das in einer Minute selbst prüfen
Das meiste, was die Person hinter einem WLAN erfährt, stammt aus dem DNS: Jedes Mal, wenn dein Handy reddit.com aufrufen will, fragt es einen DNS-Server nach der Adresse. In einem üblichen Netzwerk ist das der Router selbst oder ein Server, den der Besitzer ausgewählt hat. Diese Abfragen sind unverschlüsselt und lassen sich leicht protokollieren.
Der Leak-Test von Teal VPN unter tealvpn.com/ip-leak-test zeigt, welche DNS-Server die Abfragen deines Handys beantworten und welche öffentliche IP-Adresse Websites von dir sehen. Du brauchst dich dafür nicht anzumelden, und er funktioniert mit jedem VPN oder ganz ohne. Eine zweite Meinung bekommst du auf dnsleaktest.com, dort läuft eine ähnliche Prüfung.
Auch wenn auf dem Handy verschlüsseltes DNS aktiviert ist, enthält das erste Paket einer HTTPS-Verbindung den Hostnamen der Website weiterhin im Klartext. Wer genau hinsieht, kann deshalb trotzdem Domains auflisten. Verschlüsseltes DNS schränkt die Sicht ein, schließt sie aber nicht ganz.
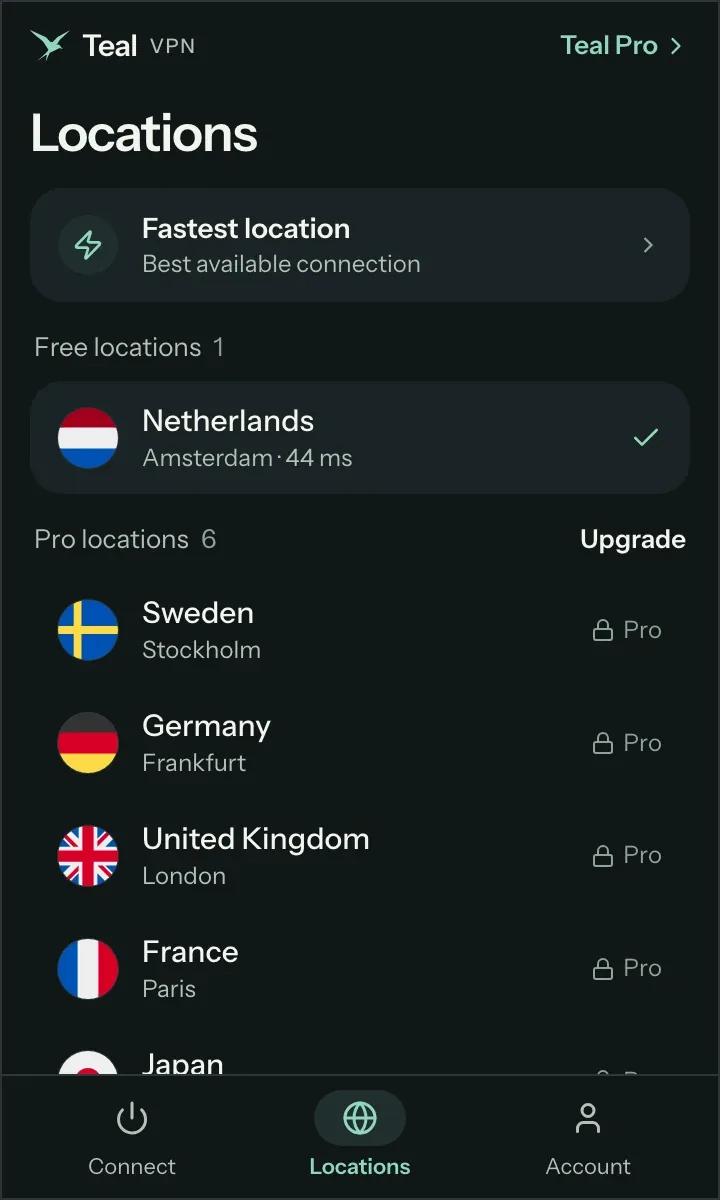
Den Leak-Test in dem betreffenden WLAN öffnen
Öffne auf deinem Handy, das mit diesem Netzwerk verbunden ist, tealvpn.com/ip-leak-test und warte, bis der DNS-Bereich ausgefüllt ist.
Die DNS-Zeile lesen
Wenn der angezeigte DNS-Server eine private Adresse wie 192.168.x.x ist oder dem Internetanbieter des Netzwerks gehört, beantwortet der Router Ihre Anfragen, und der Betreiber kann jede Domain sehen, die Sie aufrufen.
VPN einschalten und die Seite neu laden
Bei aktiver VPN-Verbindung sollten sich sowohl die DNS-Server als auch die öffentliche IP-Adresse ändern und vom VPN betrieben werden. Wird weiterhin der alte DNS-Server angezeigt, gibt das VPN Daten preis, und der Betreiber sieht Ihre Domains weiterhin.
Inkognito-Modus und das Löschen des Verlaufs ändern nichts am Router
Inkognito, private Tabs und das Löschen des Verlaufs betreffen nur die Kopie auf Ihrem Handy. Das Protokoll des Routers ist ein eigener Eintrag, der beim Datenverkehr geschrieben wird, und nur der Administrator des Routers kann es löschen.
Broadlinc, ein Internetanbieter, der eine der Seiten zu diesem Thema verfasst hat, bringt es gut auf den Punkt: Den Verlauf zu löschen ist, als würde man den Ordner „Gesendet“ leeren. Die Nachricht ist längst angekommen.
Für eine Sache ist der Inkognito-Modus trotzdem nützlich: Anmeldungen und Cookies bleiben für die nächste Person, die sich Ihr Handy leiht, nicht sichtbar. Es ist eine Funktion des Geräts, keine des Netzwerks.
WLAN in Cafés, Hotels und Flughäfen protokolliert mehr und gibt die Daten unter Umständen weiter
Öffentliche Netzwerke zeichnen Ihr Surfverhalten am ehesten auf und nutzen es. Viele haben ein Anmelde-Gateway, das nach einer E-Mail-Adresse oder einer Zimmernummer fragt. So lässt sich die Liste der Domains einer echten Person zuordnen und nicht nur einem namenlosen Handy.
In der Anleitung von Proton VPN steht, dass viele Betreiber öffentlicher WLANs diese Daten an Werbe- und Analyseunternehmen verkaufen und dass die lange Seite mit Nutzungsbedingungen, der Sie bei der Anmeldung zustimmen, ihnen dafür meist die Erlaubnis gibt.
Ein zweites Risiko ist, dass Sie nicht erkennen können, wer den Router betreibt. Ein Netzwerk mit dem Namen des Cafés gehört vielleicht dem Café – oder jemandem am Nebentisch, der ein täuschend ähnliches Netzwerk eingerichtet hat. In beiden Fällen sieht der Betreiber dieselbe Liste von Domains.
- Bevor Sie sich anmelden: Verlangt das Portal eine E-Mail-Adresse, eine Telefonnummer oder eine Zimmernummer?
- Entspricht der Netzwerkname genau dem, der auf dem Schild des Cafés steht, und ist nicht nur ähnlich?
- Ist die automatische WLAN-Verbindung eingeschaltet? Schalten Sie sie aus, damit sich das Telefon nicht unbemerkt wieder verbindet.
- Können Sie für den sensiblen Teil stattdessen mobile Daten nutzen? Dann sieht es Ihr Mobilfunkanbieter, aber nicht das Café.
- Hat der Leak-Test nach dem Verbinden die DNS-Server des VPN angezeigt?
Eltern, Arbeitgeber und Schulen sehen dieselbe Liste, mit besseren Hilfsmitteln
Eltern, denen der Router gehört, sehen dieselben Domains und Zeiten wie jeder andere WLAN-Betreiber. Router und Apps mit Kindersicherung zeigen diese Liste als übersichtlichen Bericht pro Gerät mit Suchfeld an.
Das Netzwerk eines Arbeitgebers oder einer Schule geht meist weiter: Ein Gateway protokolliert jede Domain pro Benutzerkonto, speichert die Protokolle monatelang und installiert auf verwalteten Geräten manchmal ein Zertifikat, mit dem sich der Inhalt von HTTPS-Verbindungen lesen lässt. Dieser Zertifikat-Trick funktioniert nur auf Geräten, die die Organisation verwaltet, nicht auf einem privaten Telefon, das sich nur mit dem WLAN verbunden hat.
Auf einem privaten Telefon in einem solchen Netzwerk sind realistisch die Domain-Liste, die Zeitstempel und die Datenmenge einsehbar. Lesen Sie die Nutzungsrichtlinie; dort steht in der Regel genau, was gespeichert wird.
Auch Ihr Mobilfunkanbieter, die besuchten Websites und ein gehackter Router können sehen, wohin Sie surfen
Der WLAN-Betreiber ist nur einer von mehreren Beteiligten, die Einblick in Ihr Surfverhalten haben, und manche sehen mehr. Die Tabelle unten hat den Stand Oktober 2026.
Andere normale Nutzer im selben WLAN stehen nicht auf der Liste. Wie Proton VPN erklärt, ist die Verbindung jedes Handys zum Router getrennt. Die Person am Nachbartisch kann Ihren Datenverkehr also nicht mitlesen, es sei denn, sie kontrolliert den Router oder das Netzwerk ist schlecht eingerichtet.
| Wer | Was sie sehen können | Ändert ein VPN etwas daran? |
|---|---|---|
| Der WLAN-Inhaber oder Administrator | Domains, Zeiten, Datenvolumen, Gerätedetails; bei einfachem HTTP auch den gesamten Inhalt | Ja: Sie sehen nur einen verschlüsselten Datenstrom zum VPN-Server |
| Ihr Internetanbieter zu Hause oder Ihr Mobilfunkanbieter | Domains, Zeiten, Datenvolumen, aus jedem Netzwerk, das Sie über sie nutzen | Ja: ebenfalls nur ein einzelner verschlüsselter Datenstrom |
| Jemand, der den Router übernommen hat | Alles, was der Besitzer sieht, und zusätzlich die Möglichkeit, unverschlüsselte HTTP-Seiten zu verändern | Ja, zum Mitlesen; HTTPS verhindert aber bereits die meisten Manipulationen |
| Die Websites und Apps, die Sie nutzen | Alles, was Sie darin tun, verknüpft mit Ihrem Konto | Nein: Ein VPN ändert nur die IP-Adresse, die sie sehen |
| Der VPN-Anbieter | Domains und Uhrzeiten, anstelle des WLAN-Besitzers | Hängt von der Protokollierungsrichtlinie ab; Teal VPN speichert keine Browsing-Protokolle |
| Andere Personen im selben WLAN | Nichts, in einem normal konfigurierten Netzwerk | Nicht nötig |
Mit einem VPN wechselt die Einsicht vom WLAN-Betreiber zum VPN-Anbieter
Bei aktivem VPN sieht der Router nur eine verschlüsselte Verbindung zu einem Server und sonst nichts: keine Domains, keine DNS-Abfragen, keine Zeiten pro Website. Der VPN-Anbieter ist nun die Stelle, die diese Daten sehen könnte. Deshalb zählt seine Logging-Richtlinie mehr als die des WLAN-Betreibers.
Teal VPN von Fxolio LLC gibt es als Free-Tarif (500 MB pro Tag, 2 Geräte, zur Anmeldung reicht eine E-Mail-Adresse) und als Pro-Tarif, mit Apps für Android, Android TV, Windows, Mac, Linux und Chromebook sowie mit Erweiterungen für Chrome, Edge und Firefox. Stand 27. Oktober 2026 kostet Pro 7,99 $ im Monat, 24 $ für sechs Monate oder 36 $ im Jahr, mit 30 Tagen Geld-zurück-Frist, Servern in 14 Ländern und ohne Protokollierung des Surfverhaltens. Jede Verbindung nutzt Teal Secure. Das tarnt VPN-Verkehr so, dass er wie normaler HTTPS-Verkehr aussieht. In Netzwerken, die VPNs einschränken, probiert die App von selbst andere Wege aus, wenn einer nicht funktioniert. Kein VPN kann garantiert in jedem Netzwerk eine Verbindung herstellen.
Unserer Meinung nach sorgen sich die meisten zu sehr um Suchbegriffe, die ohnehin schon geschützt waren, und zu wenig um die Domainliste mit Zeitstempeln. Genau diese entfernt ein VPN tatsächlich vom Router. Die Teal VPN App haben wir auf iOS noch nicht getestet; die Seite für den Leak-Test funktioniert in jedem Browser auf dem Smartphone.
Hilft ebenfalls
- Bleiben Sie auf HTTPS-Seiten; das Schloss bedeutet, dass Seiten und Formulare verschlüsselt sind
- Nutzen Sie für heikle Vorgänge mobile Daten
- Schalten Sie das automatische Verbinden mit WLANs aus
- Aktivieren Sie verschlüsseltes DNS in den Netzwerkeinstellungen des Smartphones
Hilft nicht
- Inkognito- oder private Tabs
- Verlauf oder Cookies auf dem Handy löschen
- Den Namen des Handys in den WLAN-Einstellungen ändern
- Einem Netzwerk vertrauen, weil sein Name offiziell aussieht
App installieren und anmelden
Installiere Teal VPN unter Android über Google Play. Teal Free verlangt nur eine E-Mail-Adresse.
Einmal verbinden, dann prüfen
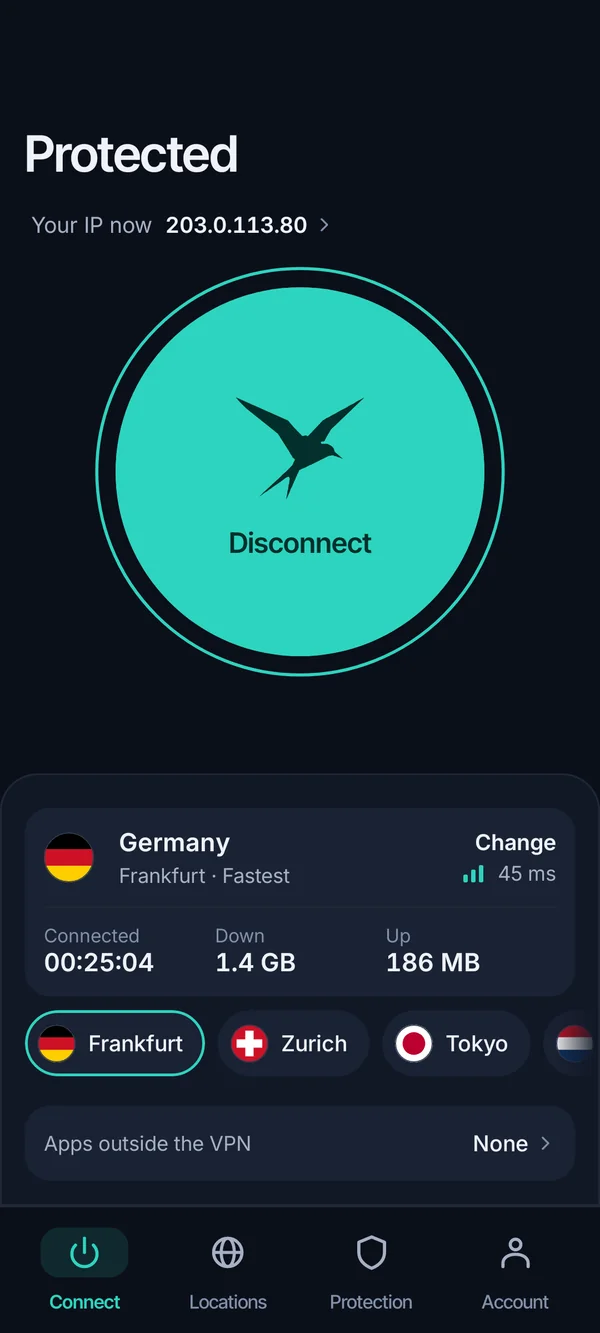
Tippe auf „Verbinden“ und öffne dann tealvpn.com/ip-leak-test. Die öffentliche IP-Adresse und die DNS-Server sollten jetzt zu Teal VPN gehören, nicht zum Router oder zum Internetanbieter.
Für die ganze Sitzung eingeschaltet lassen
Der Router protokolliert jede Minute, in der das VPN ausgeschaltet ist. Verbinde dich wieder, bevor du etwas öffnest, das du lieber für dich behalten möchtest.
Weiterlesen
Quellen
- Proton VPN: Can someone see my internet history if we use the same WiFi?
- Surfshark: Can Wi-Fi owners see what sites you visit on your phone?
- Broadlinc: Can a WiFi owner see what sites I visited in incognito mode?
Brauchen Sie Hilfe mit Teal? Support kontaktieren.
Fragen
Kann der WLAN-Inhaber sehen, welche Seiten ich mit meinem Handy besuche?
Ja, die Domainnamen, den Zeitpunkt des Besuchs und die übertragene Datenmenge. Bei HTTPS-Seiten sind die einzelnen Seiten, Suchbegriffe, Passwörter und Nachrichten nicht sichtbar.
Kann ein WLAN-Inhaber meinen Suchverlauf sehen?
Die Suchbegriffe selbst nicht, denn sie werden über die verschlüsselte Verbindung der Suchmaschine übertragen. Sichtbar ist aber, dass du die Suchmaschine genutzt hast, und auch jede Seite, die du danach geöffnet hast.
Kann der WLAN-Inhaber meinen gelöschten Verlauf sehen?
Wenn du den Verlauf auf dem Handy löschst, bleibt das Protokoll des Routers unberührt, denn es wurde geschrieben, während der Datenverkehr durchlief. Nur der Administrator des Routers kann dieses Protokoll löschen.
Verhindert der Inkognito-Modus, dass der WLAN-Besitzer sieht, welche Seiten ich besuche?
Nein. Der Inkognito-Modus verhindert nur, dass Verlauf, Cookies und Logins auf deinem Handy gespeichert werden. Der Router protokolliert trotzdem die Domains und die Zeiten.
Kann jemand meine Aktivitäten auf dem Handy sehen, nur weil er im selben WLAN ist?
Normalerweise nicht. Die Verbindung jedes Handys zum Router ist getrennt, deshalb kann ein anderer Nutzer deinen Datenverkehr nicht mitlesen – es sei denn, er kontrolliert den Router oder hat das Netzwerk manipuliert.
Verhindert ein VPN, dass der WLAN-Besitzer meine Seiten sieht?
Ja, solange es verbunden ist und keine DNS-Anfragen durchsickern. Der Router sieht dann nur einen verschlüsselten Datenstrom zum VPN-Server. Prüfe das mit dem Leak-Test von Teal VPN unter tealvpn.com/ip-leak-test.
Kann ein WLAN-Besitzer sehen, was ich in Apps mache?
Er sieht die Domains, die die App aufruft (zum Beispiel tiktok.com), und die genutzte Datenmenge, aber nicht die Inhalte, weil gängige Apps ihren Datenverkehr verschlüsseln.