يرى صاحب شبكة Wi-Fi المواقع التي يتصل بها هاتفك، لكنه لا يرى ما تفعله فيها
يمكن لمن يتحكم في الراوتر أن يرى أسماء النطاقات التي يتصل بها هاتفك (reddit.com وyoutube.com وtiktok.com)، ووقت كل اتصال، ومدته، وعدد البايتات التي نُقلت خلاله. وينطبق هذا على التطبيقات كما ينطبق على المتصفح، لأن التطبيق يتصل بالنطاق بالطريقة نفسها التي يتصل بها المتصفح.
ما يمكنهم رؤيته يختلف حسب الراوتر. يعرض الراوتر المنزلي عادةً قائمة بالأجهزة تتضمن اسم الهاتف وطرازه وعنوان MAC، إضافةً إلى سجل بسيط. أما أجهزة الشبكات في المكاتب والفنادق فكثيرًا ما تضيف تقارير حركة البيانات لكل جهاز، مصنّفة حسب الموقع أو فئة التطبيق.
في المواقع القليلة التي ما زالت تستخدم HTTP العادي، يستطيع مالك الشبكة قراءة كل شيء: الصفحة نفسها، والكلمات المكتوبة في النموذج، والمحتوى الظاهر على الشاشة. لكن تقريبًا كل موقع يفتحه هاتفك في 2026 يستخدم HTTPS، لذلك أصبحت هذه الحالة استثناءً.
| العنصر | هل يراه مالك شبكة Wi-Fi؟ | السبب |
|---|---|---|
| أسماء النطاقات (youtube.com وreddit.com) | نعم | طلبات DNS وسجلات الاتصال تمر عبر الراوتر |
| الصفحات والمقالات المحددة | لا، مع HTTPS | مسار الصفحة يُنقل داخل الاتصال المشفّر |
| عبارات البحث | لا، مع HTTPS | لا يظهر سوى نطاق محرك البحث |
| كلمات المرور وأرقام البطاقات وبيانات النماذج | لا، مع HTTPS | مشفّرة بين هاتفك والموقع |
| الرسائل في التطبيقات المشفّرة من طرف إلى طرف | لا | تُشفَّر على الهاتف قبل أن تغادره |
| أوقات الاتصال ومدة الجلسة | نعم | يسجّل الراوتر أوقات النشاط لكل جهاز |
| البيانات المستخدمة لكل جهاز | نعم | يحسب الراوتر حجم البيانات لكل جهاز متصل |
| اسم الهاتف وطرازه وعنوان MAC | عادةً | يظهر في قائمة الأجهزة في الراوتر |
| كل شيء، بما في ذلك محتوى الصفحة | نعم، عند استخدام HTTP العادي | بلا أي تشفير |
كلمات البحث التي تكتبها تبقى خاصة، أما الموقع الذي تنقر عليه فلا يبقى كذلك
يستطيع صاحب شبكة Wi-Fi أن يعرف أن هاتفك زار google.com أو duckduckgo.com، لكنه لا يرى ما كتبته، لأن صفحة البحث تُقدَّم عبر HTTPS. فعبارة البحث جزء من الطلب المشفّر.
الثغرة تكمن في النقرة التالية. فبمجرد أن تفتح نتيجة بحث، يبحث هاتفك عن نطاق ذلك الموقع ويتصل به، وكلتا الخطوتين ظاهرتان للراوتر. وقائمة النطاقات التي زرتها في الساعة 11:42 مساءً كثيرًا ما تكفي لتوضيح الصورة حتى من دون كلمات البحث.
ينطبق الأمر نفسه على البحث داخل التطبيقات. فالبحث داخل YouTube أو Reddit يبقى ضمن جلسة مشفّرة، ولا يرى الراوتر سوى youtube.com أو reddit.com.
بمجرد أن تنقر فعلًا على رابط ينقلك بعيدًا عن محرك البحث (مثل موقع ظاهر في نتائج البحث)، يستطيع مالك شبكة الواي فاي أن يرى أنك زرت ذلك الموقع.
مدونة Proton VPN، internet-history-wifi
عبر DNS يرى صاحب الشبكة أسماء النطاقات، ويمكنك التحقق من ذلك في دقيقة
معظم ما يعرفه مالك شبكة الواي فاي يأتي من DNS: ففي كل مرة يريد هاتفك الوصول إلى reddit.com، يسأل خادم DNS عن العنوان، وفي الشبكة المعتادة يكون هذا الخادم هو الراوتر نفسه أو خادمًا اختاره المالك. وهذه الاستعلامات نصٌّ عادي يسهل تسجيله.
يعرض اختبار التسرب من Teal VPN على tealvpn.com/ip-leak-test خوادم DNS التي تردّ على استعلامات هاتفك، وعنوان IP العام الذي تظهر به للمواقع. لا يتطلب تسجيل الدخول، ويعمل مع أي VPN أو من دونه. وللحصول على رأي ثانٍ، يجري dnsleaktest.com فحصًا مشابهًا.
حتى مع تفعيل DNS المشفّر في الهاتف، تظل أول حزمة في اتصال HTTPS تحمل اسم مضيف الموقع بشكل مكشوف، لذا يستطيع المالك المدقّق أن يسرد النطاقات. يحدّ DNS المشفّر من ما يمكن رؤيته، لكنه لا يغلق الباب تمامًا.
افتح اختبار التسرب على شبكة الواي فاي المعنية
على هاتفك المتصل بتلك الشبكة، افتح tealvpn.com/ip-leak-test وانتظر حتى يمتلئ قسم DNS بالنتائج.
اقرأ سطر DNS
إذا كان خادم DNS الظاهر عنواناً خاصاً مثل 192.168.x.x، أو كان تابعاً لمزوّد الإنترنت الذي تستخدمه الشبكة، فهذا يعني أن الراوتر هو من يردّ على طلبات البحث لديك، وأن صاحب الشبكة يستطيع قراءة كل نطاق تطلبه.
شغّل VPN ثم أعد تحميل الصفحة
عند الاتصال عبر VPN، يجب أن يتغيّر كل من خوادم DNS وعنوان IP العام إلى عناوين يديرها VPN. وإذا ظهر خادم DNS القديم نفسه، فهذا يعني أن VPN يسرّب بياناتك وأن صاحب الشبكة ما زال يرى النطاقات التي تزورها.
الوضع الخفي وحذف السجل لا يغيّران شيئًا في الراوتر
التصفح الخفي والتبويبات الخاصة ومسح السجل تؤثر فقط على النسخة المخزّنة على هاتفك. أما سجل الراوتر فهو سجل منفصل يُكتب أثناء مرور البيانات، ولا يستطيع حذفه إلا مسؤول الراوتر.
تلخّص Broadlinc، وهي مزوّد إنترنت كتب إحدى الصفحات حول هذا الموضوع، الفكرة جيداً: حذف السجل يشبه حذف مجلد الرسائل المرسلة. فالرسالة وصلت بالفعل.
يبقى التصفح الخفي مفيداً في أمر واحد: فهو يمنع بيانات تسجيل الدخول وملفات الكوكيز من الوصول إلى الشخص التالي الذي يستعير هاتفك. إنه ميزة في الجهاز وليس في الشبكة.
شبكات Wi-Fi في المقاهي والفنادق والمطارات تسجّل أكثر، وقد تبيع هذه البيانات
الشبكات العامة هي الأكثر احتمالاً لتسجيل تصفحك واستخدامه. فكثير منها يعتمد بوابة تسجيل دخول تطلب بريداً إلكترونياً أو رقم غرفة، وهذا يربط قائمة النطاقات بشخص حقيقي بدلاً من هاتف مجهول.
يذكر دليل Proton VPN أن كثيراً من مشغّلي شبكات Wi-Fi العامة يبيعون هذه البيانات لشركات الإعلان والتحليلات، وأن صفحة الشروط الطويلة التي توافق عليها عند تسجيل الدخول تمنحهم عادةً الإذن بذلك.
الخطر الثاني أنك لا تستطيع معرفة من يدير الراوتر. قد تكون الشبكة التي تحمل اسم المقهى تابعة للمقهى فعلاً، وقد تكون لشخص يجلس على الطاولة المجاورة أنشأ شبكة تشبهها. وفي الحالتين يرى الطرف نفسه قائمة النطاقات ذاتها.
- قبل تسجيل الدخول: هل تطلب صفحة الدخول بريداً إلكترونياً أو رقم هاتف أو رقم غرفة؟
- هل اسم الشبكة هو نفسه المكتوب على لافتة المقهى، وليس اسماً مشابهاً له؟
- هل الاتصال التلقائي بشبكات Wi-Fi مفعّل؟ أوقفه حتى لا يعيد الهاتف الاتصال دون أن تلاحظ.
- هل يمكنك استخدام بيانات الجوال بدلاً من ذلك للأمور الحساسة؟ مزوّد الاتصالات لديك يرى ذلك، أما المقهى فلا.
- هل أظهر اختبار التسرّب خوادم DNS الخاصة بـ VPN بعد أن اتصلت؟
الأهل وأصحاب العمل والمدارس يرون القائمة نفسها، بأدوات أفضل
يستطيع الوالد الذي يملك الراوتر أن يرى النطاقات والأوقات نفسها التي يراها أي مالك شبكة Wi-Fi، كما أن راوترات وتطبيقات الرقابة الأبوية تعرض هذه القائمة في تقرير مرتب لكل جهاز مع خانة بحث.
غالباً ما تذهب شبكة جهة العمل أو المدرسة أبعد من ذلك: بوابة تسجّل كل نطاق لكل حساب مستخدم، وتحتفظ بالسجلات لأشهر، وأحياناً تثبّت شهادة على الأجهزة المُدارة تتيح لها قراءة ما بداخل HTTPS. وهذه الحيلة لا تعمل إلا على الأجهزة التي تديرها المؤسسة، لا على هاتف شخصي اكتفى بالاتصال بشبكة Wi-Fi.
على هاتف شخصي متصل بشبكة كهذه، فإن ما يمكن أن ينكشف فعلياً هو قائمة النطاقات وأوقات الزيارة وحجم البيانات. راجع سياسة الاستخدام المقبول، فهي توضح عادةً ما يتم الاحتفاظ به بالضبط.
مزوّد خدمة الجوال والمواقع التي تزورها وأي راوتر مخترق يمكنهم أيضًا معرفة الوجهات التي تتصفحها
مالك شبكة Wi-Fi هو واحد من عدة أطراف يمكنها الاطلاع على تصفحك، وبعضها يرى أكثر منه. الجدول أدناه محدّث حتى أكتوبر 2026.
المستخدمون العاديون الآخرون على شبكة Wi-Fi نفسها ليسوا ضمن القائمة. وكما يوضح Proton VPN، فإن اتصال كل هاتف بالراوتر منفصل، فلا يستطيع الشخص الجالس على الطاولة المجاورة قراءة بيانات تصفحك إلا إذا كان يتحكم بالراوتر أو كانت الشبكة مُعدّة بشكل سيئ.
| من | ما الذي يمكنهم رؤيته | هل يغيّر VPN الأمر؟ |
|---|---|---|
| مالك شبكة Wi-Fi أو مسؤولها | أسماء النطاقات والأوقات وحجم البيانات المستخدمة وتفاصيل الجهاز، ويمكنهم رؤية المحتوى كاملاً على مواقع HTTP العادية | نعم: يرون تدفقاً واحداً مشفّراً إلى خادم VPN |
| مزوّد الإنترنت المنزلي أو شركة اتصالات الجوال | أسماء النطاقات والأوقات وحجم البيانات المستخدمة، من أي شبكة تستخدمها عن طريقهم | نعم: التدفق الواحد المشفّر نفسه |
| شخص سيطر على الراوتر | كل ما يراه المالك، إضافة إلى القدرة على تعديل صفحات HTTP العادية | نعم، من حيث القراءة؛ أما HTTPS فيمنع بالفعل معظم محاولات التلاعب |
| المواقع والتطبيقات التي تستخدمها | كل ما تفعله داخلها، مرتبطًا بحسابك | لا: كل ما يفعله VPN هو تغيير عنوان IP الذي يرونه |
| مزوّد VPN | أسماء النطاقات والأوقات، بدلًا من مالك شبكة Wi-Fi | يعتمد على سياسة السجلات لديه؛ أما Teal VPN فلا يحتفظ بأي سجلات تصفح |
| الأشخاص الآخرون على شبكة Wi-Fi نفسها | لا شيء، على شبكة مُعدّة بشكل طبيعي | غير مطلوب |
يَنقل VPN إمكانية الاطلاع على نشاطك من مالك شبكة الواي فاي إلى مزوّد VPN
عند تشغيل VPN، لا يرى الراوتر سوى اتصال واحد مشفّر بخادم واحد، ولا شيء غير ذلك: لا نطاقات ولا استعلامات DNS ولا أوقات زيارة كل موقع. أصبحت الجهة التي قد ترى هذه التفاصيل هي مزوّد VPN، ولذلك تصبح سياسة السجلات لديه أهم من سياسة صاحب شبكة Wi-Fi.
Teal VPN من تطوير Fxolio LLC، وله خطة مجانية (500 ميغابايت يوميًا، وجهازان، ولا يتطلب التسجيل سوى بريد إلكتروني) وخطة Pro، مع تطبيقات لأجهزة Android وAndroid TV وWindows وMac وLinux وChromebook، إضافة إلى إضافات لمتصفحات Chrome وEdge وFirefox. اعتبارًا من 27 أكتوبر 2026، يبلغ سعر Pro 7.99 دولار شهريًا، أو 24 دولارًا لستة أشهر، أو 36 دولارًا سنويًا، مع فترة استرداد للمبلغ مدتها 30 يومًا، وخوادم في 14 دولة، ودون سجلات تصفح. يستخدم كل اتصال Teal Secure، الذي يخفي حركة VPN لتبدو كحركة HTTPS عادية. وفي الشبكات التي تقيّد VPN، يجرّب التطبيق مسارات أخرى تلقائيًا عند إغلاق أحدها. لا يوجد VPN مضمون الاتصال على كل شبكة.
نرى أن معظم الناس يقلقون أكثر من اللازم بشأن عبارات البحث، وهي أصلًا محمية، ولا يقلقون بما يكفي بشأن قائمة النطاقات مع أوقات الزيارة، وهذا بالضبط ما يخفيه VPN عن الراوتر. لم نختبر تطبيق Teal VPN على iOS بعد، أما صفحة اختبار التسرّب فتعمل في متصفح أي هاتف.
ما يفيد أيضًا
- ابقَ على مواقع HTTPS؛ فالقفل يعني أن الصفحات والنماذج مشفّرة
- استخدم بيانات الجوال للأمور الحساسة
- أوقف الاتصال التلقائي بشبكات Wi-Fi
- فعّل DNS المشفّر في إعدادات الشبكة في الهاتف
ما لا يفيد
- علامات التبويب الخفية أو الخاصة
- مسح السجل أو ملفات تعريف الارتباط على الهاتف
- تغيير اسم الهاتف في إعدادات Wi-Fi
- الوثوق بشبكة لمجرد أن اسمها يبدو رسميًا
ثبّت التطبيق وسجّل الدخول
على Android، ثبّت Teal VPN من Google Play. يطلب Teal Free عنوان بريد إلكتروني فقط.
اتصل مرة واحدة، ثم تحقّق
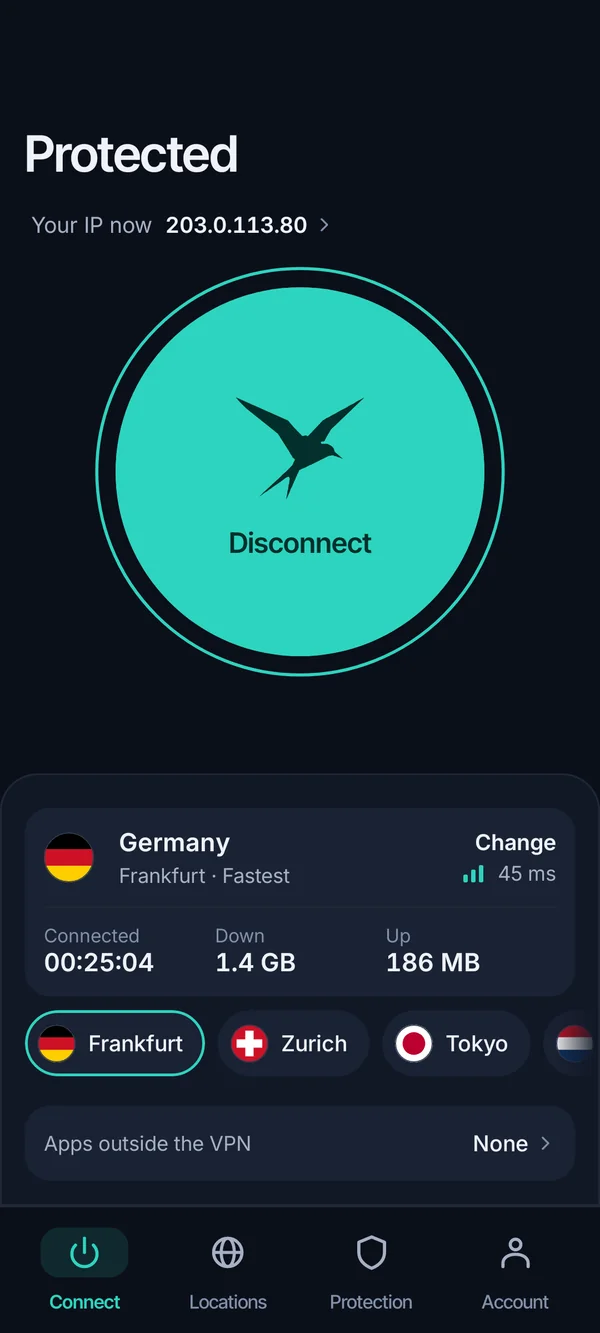
اضغط على اتصال، ثم افتح tealvpn.com/ip-leak-test. يجب أن يكون عنوان IP العام وخوادم DNS تابعة الآن لـ Teal VPN، وليس للراوتر أو لمزوّد خدمة الإنترنت.
أبقِه قيد التشغيل طوال الجلسة
يسجّل الراوتر كل دقيقة يكون فيها VPN متوقفًا. أعد الاتصال قبل فتح أي شيء تفضّل أن يبقى خاصًا بك.
تابع القراءة
المراجع
- Proton VPN: هل يستطيع أحد رؤية سجل تصفحي إذا كنا نستخدم شبكة WiFi نفسها؟
- Surfshark: هل يستطيع صاحب شبكة Wi-Fi معرفة المواقع التي تزورها على هاتفك؟
- Broadlinc: هل يستطيع صاحب شبكة WiFi معرفة المواقع التي زرتها في وضع التصفح المتخفي؟
تحتاج مساعدة في Teal VPN؟ تواصل مع الدعم.
أسئلة
هل يستطيع صاحب شبكة Wi-Fi معرفة المواقع التي أزورها على هاتفي؟
نعم، يستطيع رؤية أسماء النطاقات ووقت زيارتك لها وحجم البيانات المنقولة. أما في مواقع HTTPS فلا يستطيع رؤية الصفحات أو عبارات البحث أو كلمات المرور أو الرسائل.
هل يستطيع صاحب شبكة Wi-Fi رؤية سجل البحث الخاص بي؟
لا يستطيع رؤية الكلمات التي بحثت عنها، لأنها تنتقل داخل اتصال محرك البحث المشفّر. لكنه يستطيع رؤية أنك استخدمت محرك البحث، وكذلك كل موقع فتحته بعد ذلك.
هل يستطيع صاحب شبكة Wi-Fi رؤية السجل الذي حذفته؟
حذف السجل على الهاتف لا يؤثر في سجل الراوتر، فقد جرت كتابته أثناء مرور البيانات عبره. ولا يستطيع مسح هذا السجل إلا مسؤول الراوتر.
هل يمنع وضع التصفح المتخفي صاحب شبكة Wi-Fi من رؤية المواقع التي أزورها؟
لا. وضع التصفح المتخفي يمنع فقط حفظ السجل وملفات تعريف الارتباط وبيانات تسجيل الدخول على هاتفك. أما الراوتر فيظل يسجّل أسماء النطاقات وأوقات الزيارة.
هل يستطيع شخص ما رؤية نشاط هاتفي عبر الـ Wi-Fi إذا كان متصلاً بالشبكة نفسها فقط؟
عادةً لا. اتصال كل هاتف بالراوتر منفصل، لذا لا يستطيع مستخدم آخر قراءة بياناتك إلا إذا كان يتحكم في الراوتر أو عبث بالشبكة.
هل يمنع VPN صاحب الـ Wi-Fi من رؤية المواقع التي أزورها؟
نعم، طالما أنه متصل ولا يسرّب DNS. عندها يرى الراوتر تدفقاً واحداً مشفراً نحو خادم VPN. يمكنك التحقق باستخدام اختبار التسريب من Teal VPN على tealvpn.com/ip-leak-test.
هل يستطيع صاحب الـ Wi-Fi رؤية ما أفعله داخل التطبيقات؟
يرى أسماء النطاقات التي يتصل بها التطبيق (مثل tiktok.com) وكمية البيانات المستخدمة، لكنه لا يرى المحتوى، لأن التطبيقات الشائعة تشفّر بياناتها.