صاحب وایفای میبیند گوشی شما با کدام سایتها ارتباط دارد، نه اینکه در آنها چه کار میکنید
هر کسی که روتر را مدیریت میکند میتواند نام دامنههایی را که گوشی شما با آنها ارتباط میگیرد (مثل reddit.com، youtube.com و tiktok.com)، زمان هر اتصال، مدت آن و حجم دادهای که جابهجا شده را ببیند. این موضوع درباره برنامهها هم مثل مرورگر صدق میکند، چون یک برنامه هم مانند مرورگر با یک دامنه ارتباط برقرار میکند.
اطلاعاتی که در اختیارشان قرار میگیرد به روتر بستگی دارد. روتر خانگی معمولاً فهرستی از دستگاهها را با نام، مدل و آدرس MAC گوشی و یک گزارش ساده نشان میدهد. تجهیزات ادارهها و هتلها اغلب گزارش ترافیک هر دستگاه را هم اضافه میکنند که بر اساس سایت یا دستهبندی برنامهها مرتب شده است.
در سایتهای کمیاب که هنوز از HTTP ساده استفاده میکنند، صاحب شبکه میتواند همهچیز را ببیند: صفحهٔ دقیق، متنی که در فرم نوشتهاید و محتوای روی صفحه. تقریباً همهٔ سایتهایی که گوشی شما در سال ۲۰۲۶ به آنها وصل میشود از HTTPS استفاده میکنند، پس این حالت حالا یک استثناست.
| مورد | برای صاحب Wi-Fi قابل دیدن است؟ | دلیل |
|---|---|---|
| نام دامنهها (youtube.com، reddit.com) | بله | درخواستهای DNS و سابقهٔ اتصالها از مسیر روتر عبور میکنند |
| صفحهها و مقالههای مشخص | خیر، در HTTPS | مسیر صفحه داخل اتصال رمزگذاریشده منتقل میشود |
| عبارتهای جستوجو | خیر، در HTTPS | فقط دامنهی موتور جستوجو دیده میشود |
| گذرواژهها، شمارهی کارتها، اطلاعات فرمها | خیر، در HTTPS | بین گوشی شما و سایت رمزگذاری میشود |
| پیامها در برنامههای دارای رمزگذاری سرتاسری | خیر | پیش از خروج از گوشی، روی خود گوشی رمزگذاری میشوند |
| زمان اتصال و مدت هر نشست | بله | روتر زمانهای ثبتشده را برای هر دستگاه نگه میدارد |
| حجم دادهی مصرفی هر دستگاه | بله | روترها حجم دادهی هر دستگاه متصل را میشمارند |
| نام گوشی، مدل و آدرس MAC | معمولاً | در فهرست دستگاههای روتر نمایش داده میشود |
| همهچیز، از جمله محتوای صفحه | بله، در HTTP ساده | بدون هیچ رمزگذاری |
عبارتهایی که جستجو میکنید خصوصی میمانند، اما سایتی که روی آن کلیک میکنید دیده میشود
صاحب وایفای میتواند ببیند که گوشی شما به google.com یا duckduckgo.com سر زده است، اما نمیتواند ببیند چه چیزی تایپ کردهاید، چون صفحهی جستجو از طریق HTTPS ارائه میشود. عبارت جستجو بخشی از درخواست رمزگذاریشده است.
ضعف اصلی در لمس بعدی است. به محض اینکه یکی از نتایج را باز میکنید، گوشی دامنهی آن سایت را جستجو میکند و به آن وصل میشود، و روتر هر دو مرحله را میبیند. فهرستی از دامنههایی که ساعت ۱۱:۴۲ شب باز شدهاند، اغلب بدون کلمات جستجو هم داستان را بهخوبی روشن میکند.
این موضوع دربارهی جستجو درون برنامهها هم صدق میکند. جستجو در YouTube یا Reddit داخل یک نشست رمزگذاریشده انجام میشود و روتر فقط youtube.com یا reddit.com را میبیند.
به محض اینکه روی لینکی کلیک کنید که شما را از موتور جستجو به جای دیگری میبرد (مثلاً وبسایتی که در نتایج جستجو آمده)، صاحب وایفای میتواند ببیند که از آن سایت بازدید کردهاید.
Proton VPN blog, internet-history-wifi
صاحب وایفای از طریق DNS دامنهها را میبیند و شما میتوانید در یک دقیقه آن را بررسی کنید
بیشتر چیزهایی که صاحب وایفای متوجه میشود از DNS میآید: هر بار که گوشی شما reddit.com را میخواهد، آدرس آن را از یک سرور DNS میپرسد و در یک شبکه معمولی این سرور خود روتر است یا سروری که صاحب شبکه انتخاب کرده است. این درخواستها به صورت متن ساده ارسال میشوند و ثبت کردنشان آسان است.
تست نشت Teal VPN در tealvpn.com/ip-leak-test نشان میدهد کدام سرورهای DNS به درخواستهای گوشی شما پاسخ میدهند و چه IP عمومیای به وبسایتها نشان میدهید. نیازی به ورود به حساب ندارد و با هر VPN یا بدون VPN کار میکند. برای اطمینان بیشتر، dnsleaktest.com هم بررسی مشابهی انجام میدهد.
حتی اگر DNS رمزگذاریشده در گوشی روشن باشد، اولین بسته یک اتصال HTTPS هنوز نام میزبان سایت را بدون رمزگذاری حمل میکند، بنابراین صاحب شبکهای که دقت کند باز هم میتواند فهرست دامنهها را ببیند. DNS رمزگذاریشده دید او را محدودتر میکند، اما کاملاً از بین نمیبرد.
تست نشت را روی همان وایفای مورد نظر باز کنید
در گوشی خود که به آن شبکه وصل است، tealvpn.com/ip-leak-test را باز کنید و صبر کنید تا بخش DNS تکمیل شود.
خط DNS را بخوانید
اگر سرور DNS نمایشدادهشده یک آدرس خصوصی مثل 192.168.x.x باشد یا متعلق به ارائهدهنده اینترنت آن شبکه باشد، یعنی روتر به درخواستهای شما پاسخ میدهد و صاحب شبکه میتواند همه دامنههایی را که درخواست میکنید ببیند.
یک VPN روشن کنید و صفحه را دوباره بارگذاری کنید
وقتی VPN وصل است، هم سرورهای DNS و هم IP عمومی شما باید به موارد مربوط به VPN تغییر کنند. اگر سرور DNS قبلی هنوز دیده میشود، VPN نشت دارد و صاحب شبکه همچنان دامنههایی را که باز میکنید میبیند.
حالت ناشناس و پاک کردن تاریخچه روی چیزی که روتر ثبت میکند تأثیری ندارد
حالت ناشناس، تبهای خصوصی و پاک کردن تاریخچه فقط روی نسخهای که در گوشی شما ذخیره شده اثر میگذارند. گزارش روتر یک ثبت جداست که همزمان با عبور ترافیک نوشته میشود و فقط مدیر روتر میتواند آن را پاک کند.
Broadlinc، یک ارائهدهنده اینترنت که درباره این موضوع مطلب نوشته، خوب توضیح داده است: پاک کردن تاریخچه مثل پاک کردن پوشه «ارسالشدهها» است. پیام از قبل به مقصد رسیده است.
حالت ناشناس برای یک کار همچنان مفید است: ورودها و کوکیهای شما را از دید نفر بعدی که گوشیتان را قرض میگیرد دور نگه میدارد. این یک ویژگی دستگاه است، نه شبکه.
وایفای کافه، هتل و فرودگاه اطلاعات بیشتری ثبت میکند و ممکن است آن را بفروشد
شبکههای عمومی بیشتر از بقیه احتمال دارد گشتوگذار شما را ثبت و استفاده کنند. بسیاری از آنها صفحه ورودی دارند که ایمیل یا شماره اتاق میخواهد و فهرست دامنهها را به یک فرد واقعی وصل میکند، نه به یک گوشی بینام.
راهنمای Proton VPN اشاره میکند که بسیاری از اپراتورهای Wi-Fi عمومی این دادهها را به شرکتهای تبلیغاتی و تحلیلی میفروشند و صفحه طولانی شرایطی که هنگام ورود میپذیرید معمولاً این اجازه را به آنها میدهد.
خطر دوم این است که نمیدانید روتر دست چه کسی است. شبکهای که اسم کافه را دارد ممکن است مال خود کافه باشد، یا مال کسی در میز کناری که شبکهای شبیه آن ساخته است. هر دو فهرست دامنههای شما را میبینند.
- قبل از ورود: آیا صفحه ورود ایمیل، شماره تلفن یا شماره اتاق میخواهد؟
- آیا نام شبکه همان نامی است که روی تابلوی کافه نوشته شده، نه نامی شبیه به آن؟
- اتصال خودکار به Wi-Fi روشن است؟ آن را خاموش کنید تا گوشی بدون اینکه متوجه شوید دوباره وصل نشود.
- میتوانید برای بخش حساس کار از دادهی موبایل استفاده کنید؟ در این حالت اپراتور شما آن را میبیند، اما کافه نه.
- آیا بعد از اتصال، آزمون نشت سرورهای DNS مربوط به VPN را نشان داد؟
والدین، کارفرماها و مدرسهها همین فهرست را میبینند، آن هم با ابزارهای بهتر
والدینی که صاحب روتر هستند، مثل هر صاحب Wi-Fi دیگری دامنهها و زمانها را میبینند. روترها و برنامههای کنترل والدین هم این فهرست را به شکل گزارشی مرتب برای هر دستگاه و همراه با کادر جستوجو نشان میدهند.
شبکهی محل کار یا مدرسه معمولاً جلوتر میرود: دروازهای که هر دامنه را به تفکیک حساب کاربری ثبت میکند، گزارشها را چند ماه نگه میدارد و گاهی روی دستگاههای تحت مدیریت گواهی نصب میکند که امکان خواندن محتوای HTTPS را میدهد. این روش گواهی فقط روی دستگاههایی کار میکند که سازمان مدیریت میکند، نه روی گوشی شخصیای که فقط به Wi-Fi وصل شده است.
روی گوشی شخصی در چنین شبکهای، آنچه واقعاً در معرض دید قرار میگیرد فهرست دامنهها، زمانها و حجم داده است. سیاست استفادهی مجاز را بخوانید؛ معمولاً دقیقاً میگوید چه چیزی نگه داشته میشود.
اپراتور موبایل، سایتهایی که باز میکنید و یک روتر هکشده هم میتوانند ببینند به کجا سر میزنید
صاحب Wi-Fi یکی از چند طرفی است که میتوانند مرور شما را ببینند و بعضی از آنها بیشتر میبینند. جدول زیر مربوط به اکتبر ۲۰۲۶ است.
کاربران عادی دیگری که به همان Wi-Fi وصل هستند در این فهرست نیستند. همانطور که Proton VPN توضیح میدهد، اتصال هر گوشی به روتر جداست؛ بنابراین فردی که پشت میز کناری نشسته نمیتواند ترافیک شما را بخواند، مگر اینکه روتر را در اختیار داشته باشد یا شبکه درست راهاندازی نشده باشد.
| چه کسی | آنچه میتوانند ببینند | آیا VPN این وضعیت را تغییر میدهد؟ |
|---|---|---|
| صاحب یا مدیر Wi-Fi | دامنهها، زمانها، حجم داده مصرفی، مشخصات دستگاه؛ و در HTTP ساده، کل محتوا | بله: فقط یک جریان رمزگذاریشده به سرور VPN میبینند |
| ارائهدهنده اینترنت خانه یا اپراتور موبایل شما | دامنهها، زمانها و حجم داده مصرفی، از هر شبکهای که از طریق آنها استفاده میکنید | بله: باز هم همان یک جریان رمزگذاریشده |
| کسی که کنترل روتر را در دست گرفته است | هر چیزی که صاحب شبکه میبیند، بهعلاوه امکان تغییر صفحههای HTTP ساده | بله، برای خواندن؛ HTTPS از قبل جلوی بیشتر دستکاریها را میگیرد |
| وبسایتها و برنامههایی که استفاده میکنید | هر کاری که داخل آنها انجام میدهید، به حساب شما مرتبط است | نه؛ VPN فقط نشانی IPای را که آنها میبینند تغییر میدهد |
| ارائهدهنده VPN | دامنهها و زمانها، به جای صاحب Wi-Fi | به سیاست ثبت لاگ آن بستگی دارد؛ Teal VPN لاگ مرور وب نگه نمیدارد |
| سایر افراد متصل به همان Wi-Fi | هیچ چیز، در شبکهای که به شکل معمول تنظیم شده باشد | نیازی نیست |
VPN امکان دیدن را از صاحب وایفای به ارائهدهنده VPN منتقل میکند
وقتی VPN روشن است، مسیریاب فقط یک اتصال رمزگذاریشده به یک سرور میبیند و چیز دیگری نمیبیند: نه دامنهای، نه درخواست DNS، نه زمان بازدید از هر سایت. حالا ارائهدهنده VPN است که میتواند این موارد را ببیند، برای همین سیاست ثبت لاگ او از سیاست صاحب Wi-Fi مهمتر است.
Teal VPN که Fxolio LLC آن را ساخته، یک طرح رایگان (۵۰۰ مگابایت در روز، ۲ دستگاه، و برای ثبتنام فقط یک ایمیل کافی است) و یک طرح Pro دارد. اپهایی برای Android، Android TV، Windows، Mac، Linux و Chromebook دارد و افزونههایی برای Chrome، Edge و Firefox. از ۲۷ اکتبر ۲۰۲۶، طرح Pro ماهانه ۷٫۹۹ دلار، ششماهه ۲۴ دلار یا سالانه ۳۶ دلار است، با ۳۰ روز مهلت بازگشت وجه، سرورهایی در ۱۴ کشور و بدون ثبت سابقه مرور. هر اتصال از Teal Secure استفاده میکند که ترافیک VPN را طوری تغییر ظاهر میدهد که شبیه HTTPS معمولی دیده شود؛ در شبکههایی که VPN را محدود میکنند، اگر یک مسیر بسته باشد اپ خودش مسیرهای دیگر را امتحان میکند. هیچ VPN ای تضمین نمیکند که روی همه شبکهها وصل شود.
به نظر ما بیشتر مردم بیش از حد نگران عبارتهای جستوجو هستند، در حالی که این عبارتها از قبل امن بودند، و کمتر از اندازه نگران فهرست دامنهها همراه با زمان بازدید هستند؛ همان چیزی که VPN واقعاً از دید روتر حذف میکند. هنوز اپ Teal VPN را روی iOS آزمایش نکردهایم؛ صفحه آزمون نشت روی مرورگر هر گوشی کار میکند.
این کارها هم کمک میکنند
- در سایتهای HTTPS بمانید؛ نماد قفل یعنی صفحهها و فرمها رمزگذاری شدهاند
- برای کارهای حساس از اینترنت همراه استفاده کنید
- اتصال خودکار به Wi-Fi را خاموش کنید
- DNS رمزگذاریشده را در تنظیمات شبکه گوشی روشن کنید
این کارها کمکی نمیکنند
- تبهای ناشناس یا خصوصی
- پاک کردن تاریخچه یا کوکیها روی گوشی
- تغییر نام گوشی در تنظیمات Wi-Fi
- اعتماد به یک شبکه فقط چون نامش رسمی به نظر میرسد
برنامه را نصب کنید و وارد شوید
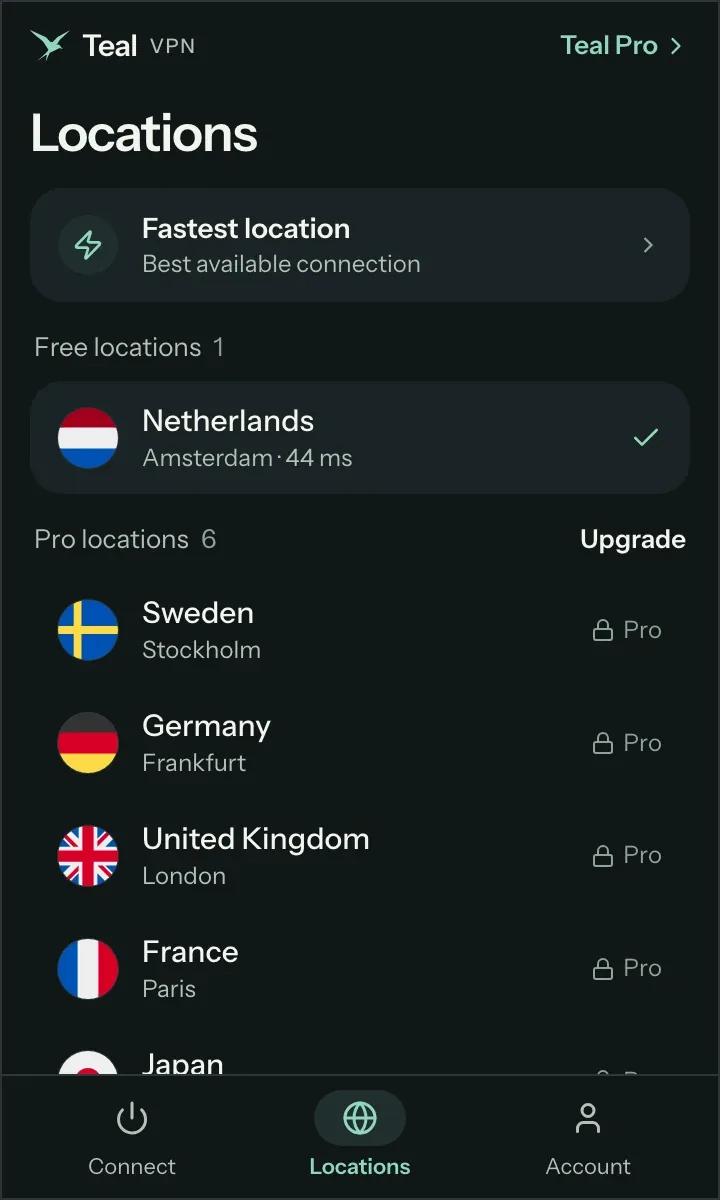
در Android، Teal VPN را از Google Play نصب کنید. Teal Free فقط یک نشانی ایمیل میخواهد.
یک بار وصل شوید، بعد بررسی کنید
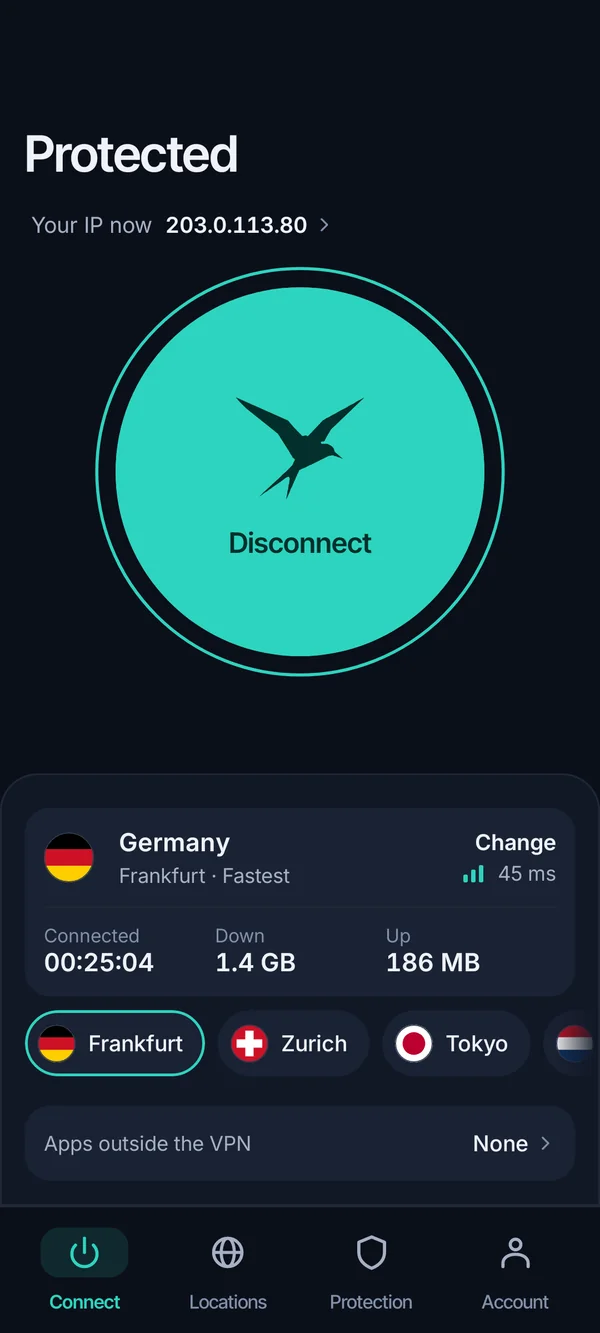
روی اتصال بزنید و سپس tealvpn.com/ip-leak-test را باز کنید. حالا IP عمومی و سرورهای DNS باید متعلق به Teal VPN باشند، نه روتر یا ارائهدهنده اینترنت.
در تمام مدت استفاده روشن بگذارید
روتر هر دقیقهای را که VPN خاموش است ثبت میکند. پیش از باز کردن هر چیزی که نمیخواهید دیگران ببینند، دوباره وصل شوید.
ادامه مطلب
منابع
- Proton VPN: اگر از یک Wi-Fi مشترک استفاده کنیم، آیا کسی میتواند تاریخچه اینترنت من را ببیند؟
- Surfshark: آیا صاحب وایفای میتواند ببیند با گوشیتان به چه سایتهایی سر میزنید؟
- Broadlinc: آیا صاحب وایفای میتواند ببیند در حالت ناشناس به چه سایتهایی سر زدهام؟
برای Teal کمک لازم دارید؟ با پشتیبانی تماس بگیرید.
پرسشها
آیا صاحب وایفای میتواند ببیند با گوشیام به چه سایتهایی سر میزنم؟
بله، نام دامنهها، زمان بازدید و مقدار دادهای که منتقل شده را میبیند. در سایتهای HTTPS نمیتواند صفحهها، عبارتهای جستوجو، گذرواژهها یا پیامها را ببیند.
آیا صاحب وایفای میتواند تاریخچه جستوجوی من را ببیند؟
کلماتی که جستوجو کردهاید را نمیبیند، چون این کلمات داخل اتصال رمزگذاریشده موتور جستوجو منتقل میشوند. اما میتواند ببیند که از موتور جستوجو استفاده کردهاید و بعد از آن هر سایتی را باز کردهاید.
آیا صاحب وایفای میتواند تاریخچه پاکشده من را ببیند؟
پاک کردن تاریخچه در گوشی روی گزارش روتر اثری ندارد، چون این گزارش هنگام عبور ترافیک ثبت شده است. فقط مدیر روتر میتواند آن گزارش را پاک کند.
آیا حالت ناشناس جلوی دیدن سایتهای بازدیدشده توسط صاحب وایفای را میگیرد؟
خیر. حالت ناشناس فقط تاریخچه، کوکیها و ورودهای شما را روی گوشی ذخیره نمیکند. روتر همچنان دامنهها و زمانها را ثبت میکند.
آیا کسی که فقط به همان شبکه Wi-Fi وصل است میتواند فعالیت گوشی من را ببیند؟
معمولاً نه. اتصال هر گوشی به روتر جداست، بنابراین کاربر دیگر نمیتواند ترافیک شما را بخواند، مگر اینکه روتر را در اختیار داشته باشد یا در شبکه دستکاری کرده باشد.
آیا VPN جلوی دیدن سایتهای من توسط صاحب Wi-Fi را میگیرد؟
بله، به شرطی که VPN وصل باشد و DNS نشت نکند. در این حالت روتر فقط یک جریان رمزگذاریشده به سمت سرور VPN میبیند. با آزمون نشت Teal VPN در tealvpn.com/ip-leak-test بررسی کنید.
آیا صاحب Wi-Fi میتواند ببیند من در برنامهها چه میکنم؟
او دامنههایی را که برنامه با آنها ارتباط میگیرد (مثلاً tiktok.com) و حجم داده مصرفشده را میبیند، اما محتوا را نه، چون برنامههای رایج ترافیک خود را رمزگذاری میکنند.